Usare ChatGPT aziendale senza regole è come lasciare i documenti sul tavolo di un bar. Funziona. Finché qualcuno non guarda. Quando parlo con i titolari di PMI tra Fermo e Macerata, scopro quasi sempre che i dipendenti usano già un chatbot di intelligenza artificiale, spesso con l’account personale. Nessuno ha deciso nulla. Perciò nessuno ha scritto una regola, e ognuno si regola da solo secondo il proprio buon senso. In questa guida trovi 7 regole concrete, con un obiettivo preciso: sfruttare l’AI senza far uscire dati che non dovrebbero uscire.
Perché serve una policy di ChatGPT aziendale
Il rischio non è lo strumento in sé. È l’uso improvvisato, senza regole e senza che nessuno sappia chi usa cosa. Infatti basta incollare un contratto, un elenco clienti o un listino riservato in un servizio esterno per perdere il controllo su quel dato. Inoltre, se il servizio non è configurato per l’uso professionale, le informazioni possono essere trattate in modi che l’azienda non ha scelto.
Una policy breve sulla ChatGPT aziendale risolve la maggior parte dei casi. Non serve un documento di trenta pagine: bastano due facciate, scritte in modo chiaro, che ogni collaboratore legge e firma. Per il quadro sulla privacy leggi anche la guida su AI e GDPR per i dati dei clienti.
Le 7 regole da scrivere subito
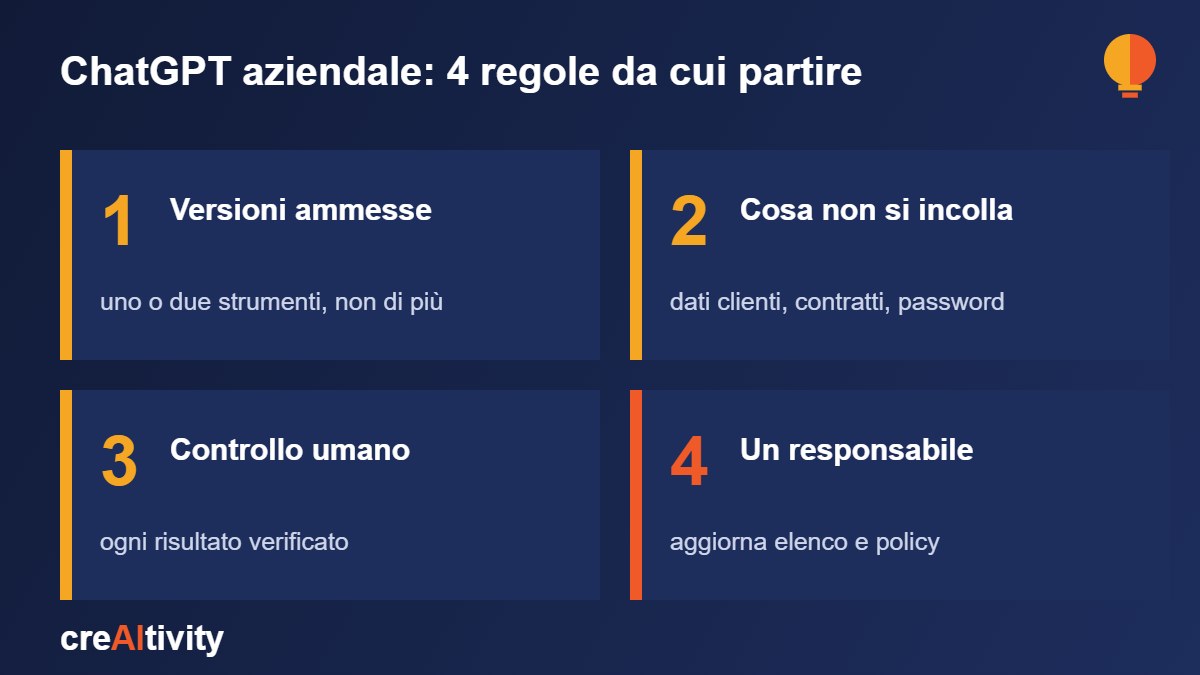
1. Decidi quali versioni sono ammesse
Scegli uno o due strumenti e vietane altri per i dati dell’azienda. Le versioni business o enterprise offrono in genere più garanzie sul trattamento dei dati rispetto agli account personali gratuiti, ma le condizioni cambiano: leggile sul sito del fornitore prima di firmare.
2. Elenca cosa non si incolla mai
Dati personali dei clienti, contratti, offerte economiche, password, codici, informazioni sulla salute. Una lista breve e concreta funziona meglio di un divieto generico. Un criterio facile da ricordare è questo: se non lo scriveresti su una cartolina, non lo incollare in un chatbot.
3. Anonimizza quando serve
Se devi far analizzare un testo, sostituisci nomi, importi e indirizzi con segnaposto. L’AI lavora lo stesso, mentre il dato sensibile resta in azienda.
4. Controlla sempre il risultato
Un modello linguistico può inventare dati con grande sicurezza. Quindi ogni testo, numero o citazione deve essere verificato da una persona prima di uscire. Questo vale soprattutto per preventivi, mail ai clienti e documenti legali.
5. Dichiara quando usi l’AI
Dal 2 agosto 2026 le regole di trasparenza dell’AI Act sono in vigore. Se un cliente parla con un sistema automatico, deve saperlo. Se pubblichi contenuti generati, conviene dirlo. Per i dettagli leggi la guida sull’AI Act Omnibus per le PMI.
6. Nomina un responsabile
Una persona tiene l’elenco degli strumenti, risponde ai dubbi e aggiorna la policy quando cambiano le condizioni dei fornitori o arrivano nuove indicazioni dalle autorità. Nelle piccole aziende può essere il titolare stesso. L’importante è che il ruolo esista.
7. Forma le persone
Un’ora di formazione sul “cosa non fare” vale più di un manuale. Io parto sempre da esempi di errori plausibili, perché restano in mente più delle regole astratte, e perché permettono a chi ascolta di riconoscere subito le situazioni in cui rischia di cadere nel proprio lavoro quotidiano. Se vuoi migliorare anche i risultati, leggi la guida su come scrivere prompt AI per il lavoro.
Gli errori più comuni che incontro
Il primo errore è pensare che basti vietare. Un divieto senza alternativa spinge le persone a usare gli strumenti di nascosto, e il rischio resta, anzi non si vede più. Il secondo è scegliere lo strumento prima di avere una regola, perché poi la regola deve adattarsi a ciò che è già stato acquistato. Infine c’è chi non aggiorna la policy: gli strumenti cambiano in pochi mesi e un documento scritto un anno fa può essere già superato.
Nella mia esperienza, la policy funziona quando è corta, concreta e discussa insieme al team. Quando invece arriva dall’alto come un elenco di divieti, viene ignorata entro due settimane. Perciò dedico sempre una riunione di mezz’ora a leggerla insieme, raccogliendo le obiezioni di chi usa davvero questi strumenti ogni giorno.
Un esempio di policy in cinque righe
Per rendere tutto concreto, ecco lo schema che propongo come punto di partenza per ChatGPT aziendale, da adattare al tuo caso. Si usano solo gli strumenti approvati dall’azienda. Non si incollano dati personali, contratti, offerte o credenziali. Ogni risultato viene controllato da una persona prima dell’uso. I contenuti rivolti ai clienti indicano quando sono stati prodotti con l’intelligenza artificiale. Per ogni dubbio ci si rivolge al responsabile, che risponde entro un giorno lavorativo.
Questa versione sta in mezza pagina e si legge in due minuti, e proprio per questo viene applicata davvero, mentre i regolamenti lunghi finiscono in una cartella che nessuno apre. Nella mia esperienza una regola semplice, scritta in parole di tutti i giorni e consegnata a ogni collaboratore con un esempio pratico, viene rispettata molto più volentieri di una procedura che sembra scritta da un ufficio legale.
Cosa dice la normativa sulla privacy
L’uso dell’intelligenza artificiale con dati personali rientra nel GDPR. Quindi servono una base giuridica, un’informativa e, nei casi più delicati, una valutazione d’impatto. Il Garante per la protezione dei dati personali pubblica indicazioni e provvedimenti sul tema, e conviene consultarle sul sito del Garante per la protezione dei dati personali. Se sei un professionista che tratta dati sensibili, per esempio un medico o un avvocato, l’attenzione deve essere ancora maggiore.
I limiti di queste regole
Un limite va detto con chiarezza: nessuna regola elimina il rischio a zero. Una policy riduce gli errori, ma non sostituisce una valutazione fatta con un consulente se tratti dati molto sensibili o se lavori in un settore regolato. Inoltre le condizioni dei fornitori cambiano spesso, quindi le regole sulle versioni da usare vanno riviste ogni sei mesi circa.
Il prossimo passo
Parti da una pagina. Scrivi gli strumenti ammessi, la lista di ciò che non si incolla e il nome del responsabile. Se vuoi un modello già pronto o una verifica sul tuo caso, scrivici dal sito: facciamo un audit AI gratuito e ti consegniamo una policy adatta alla tua azienda, in linguaggio semplice.
Nota di trasparenza: questo articolo è stato redatto con il supporto dell’intelligenza artificiale e rivisto da Gian Maria Colotto di Creaitivity.
Lascia un commento